Der Ablauf
-
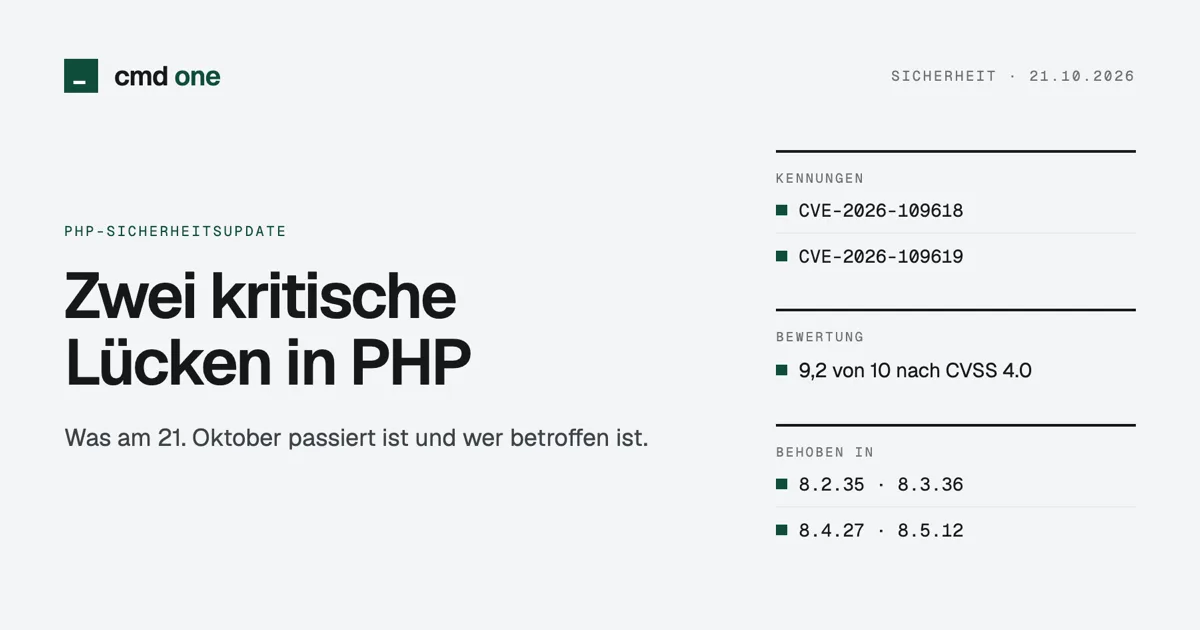
Ankündigung. Das PHP-Projekt kündigt ein Sicherheitsupdate für den 21. Oktober um 14:00 Uhr UTC an, das ist 16:00 Uhr deutscher Zeit. Beide Lücken bewertet es mit 9,2 von 10 Punkten nach CVSS 4.0, dem üblichen Maßstab für den Schweregrad von Sicherheitslücken.
-
Updates. Es erscheinen PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Die Lücken tragen die Kennungen CVE-2026-109618 und CVE-2026-109619.
-
Warnung. Am selben Tag warnt das kanadische Centre for Cyber Security und rät, betroffene Installationen umgehend zu aktualisieren. Angriffe waren zu diesem Zeitpunkt nicht bekannt. Es gibt aber Berichte über einen öffentlichen Nachweis, wie sich die Lücken ausnutzen lassen.
Worum es geht
Beide Fehler betreffen die Art, wie PHP seinen Arbeitsspeicher zwischen einzelnen Anfragen verwaltet.
- CVE-2026-109618. Geht PHP der Speicher aus, kann die Verarbeitung abbrechen, während die internen Daten einer Anfrage erst zum Teil angelegt sind. Beim Aufräumen behandelt PHP diese unvollständigen Daten danach als gültig.
- CVE-2026-109619. Interne Daten einer Anfrage können bestehen bleiben, obwohl ihr Speicher schon freigegeben ist. Eine spätere Anfrage an denselben Prozess kann diese veralteten Daten nutzen, bevor sie zurückgesetzt werden.
In beiden Fällen kann ein Angreifer mit einer präparierten Anfrage eigenen Code auf dem Server ausführen. Ein Benutzerkonto braucht er dafür nicht.
Wer betroffen ist
Nach Angaben des PHP-Projekts ist jede PHP-Installation gefährdet, die Anfragen aus dem Web beantwortet, gleich wie PHP eingebunden ist: PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP oder LiteSpeed. Das höchste Risiko sieht das Projekt bei mod_php. Dort wurde ein Angriff vorgeführt, der greift, bevor überhaupt Code der eigentlichen Website läuft.
- PHP 8.2 bis 8.5. Behoben ab den Versionen 8.2.35, 8.3.36, 8.4.27 und 8.5.12.
- PHP 8.1 und älter. Vom PHP-Projekt gibt es dafür keine Updates mehr. Einige Linux-Distributionen und Anbieter liefern eigene Korrekturen nach. Das Sicherheitsteam von PHP hat zusätzlich Korrekturen im Quellcode für PHP 7.4, 8.0 und 8.1 veröffentlicht.
- Ende von PHP 8.2. Nach dem 31. Dezember 2026 erhält PHP 8.2 keine Sicherheitsupdates mehr.
Ob eine Website betroffen ist, hängt also an der PHP-Version auf dem Server, nicht am Inhalt der Website. Bei gemieteten Webspaces entscheidet in der Regel der Hoster, wann aktualisiert wird. Linux-Distributionen und Hoster spielen Korrekturen außerdem oft ein, ohne die Versionsnummer zu ändern. Die Versionsnummer allein zeigt deshalb nicht immer, ob ein Server geschützt ist.
Was Betreiber jetzt tun sollten
- Aktualisieren. Auf die oben genannten Versionen, zuerst die Systeme, die aus dem Internet erreichbar sind.
- Beim Hoster nachfragen. Wer den Server nicht selbst betreibt, sollte sich bestätigen lassen, dass das Update eingespielt ist.
- Mitgeliefertes PHP nicht vergessen. Auch Geräte, Container und Software von Drittanbietern bringen oft ein eigenes PHP mit.
- Protokolle prüfen. Ungewöhnliche Prozesse, neue Dateien oder Konten und unerwartete ausgehende Verbindungen rund um den Webserver können auf einen Angriff hindeuten.
Das PHP-Projekt nennt auch Einstellungen für den Übergang, falls ein Update nicht gleich möglich ist. Es betont aber, dass diese eine Installation nicht sicher machen. Sie ersetzen das Update nicht.
Quellen
- PHP-Projekt, Meldungen 2026: Ankündigung vom 20. Oktober und Updates vom 21. Oktober 2026, mit Verweisen auf die technischen Details.
- Canadian Centre for Cyber Security, AL26-026: Warnung vom 21. Oktober 2026 mit betroffenen Versionen und Empfehlungen.
Stand: 21.10.2026. Wir geben die Meldungen des PHP-Projekts und des Canadian Centre for Cyber Security wieder. Technische Einzelheiten stehen in den Quellen.