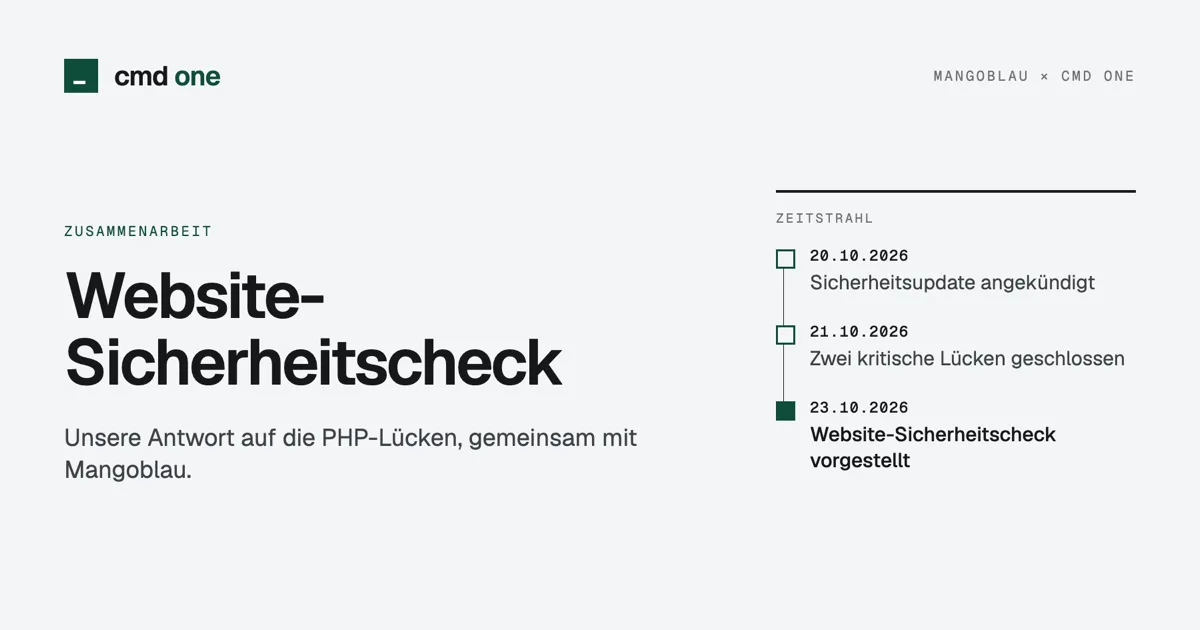
Wie es dazu kam
-
Das PHP-Projekt kündigt ein Sicherheitsupdate für den folgenden Tag an.
-
Die Updates erscheinen. Sie schließen zwei kritische Lücken, über die Angreifer ohne Anmeldung Code auf Webservern ausführen können. Was genau passiert ist, steht in unserem Beitrag Zwei kritische Lücken in PHP.
-
Mangoblau und cmd one stellen den gemeinsam entwickelten Website-Sicherheitscheck vor.
Viele Websites laufen mit PHP, etwa mit WordPress, WooCommerce, TYPO3 oder einem Shopsystem. Ob eine Seite betroffen ist, sehen ihre Betreiber selten selbst. Deshalb bieten wir den Check gemeinsam mit der Mangoblau GmbH an, einer Werbeagentur aus Oldenburg. Sie erreichen ihn direkt bei uns oder über Mangoblau.
Was wir prüfen
Die PHP-Lücken sind der Anlass. Der Check geht weiter: Wir prüfen auch die Fehler, die wir bei Websites immer wieder finden und die Angreifer zuerst ausprobieren.
- Die PHP-Lücken vom 21. Oktober. Nutzt Ihre Seite PHP? Welche Version und welchen Patchstand meldet der Server, und ist eine Betroffenheit möglich? Ob eine Lücke wirklich ausnutzbar ist, testen wir nur, wenn Sie das vorher ausdrücklich erlauben.
- Server und offene Ports. Welche Dienste sind aus dem Internet erreichbar? Datenbank, FTP und Verwaltungszugänge gehören meistens nicht dorthin.
- E-Mail-Spoofing. Kann jemand Mails mit Ihrer Absenderadresse verschicken? Wir prüfen SPF, DKIM und DMARC. Gefälschte Mails in Ihrem Namen treffen vor allem Ihre Kunden.
- Verschlüsselung und Schutz-Header. HTTPS, Zertifikat, HSTS und die Sicherheits-Header, die Browser auswerten.
- Offene Dateien und Schnittstellen. Öffentlich erreichbare Backups, Konfigurationsdateien, Readme-Dateien, Anmeldeseiten und Schnittstellen wie XML-RPC.
- CMS, Plugins und Versionsstand. Welches System und welche Erweiterungen laufen, und sind zu den erkennbaren Versionen Schwachstellen bekannt?
Wie wir prüfen
Auch Angreifer arbeiten zunehmend mit KI-Werkzeugen. Wir setzen KI für die Prüfung ein: In unserem Testsystem verteilen wir die Prüfaufgaben an spezialisierte KI-Helfer und gleichen ihre Ergebnisse gegeneinander ab. Dabei gelten drei feste Regeln:
- Nur mit Ihrer Freigabe. Wir prüfen ausschließlich Websites, für die der Betreiber uns beauftragt hat. Vorher legen wir schriftlich fest, was geprüft werden darf.
- Ohne Eingriff in den Betrieb. Wir legen nichts lahm, ändern nichts, löschen nichts und richten keine Zugänge ein.
- Belegt statt behauptet. Jeder Befund nennt, woran wir ihn festmachen. Was wir nicht prüfen konnten, steht ebenfalls im Bericht. Unsere Experten bei cmd one prüfen den Bericht, bevor er Sie erreicht.
Der Ablauf hat drei Schritte:
- Beauftragung und Freigabe. Sie nennen die Website. Wir halten schriftlich fest, was geprüft werden darf.
- Prüfung von außen. Wir arbeiten den Prüfumfang ab, ohne in den laufenden Betrieb einzugreifen.
- Bericht. Sie erhalten die Befunde nach Priorität und konkrete Maßnahmen.
Was im Bericht steht
- Eine Kurzbewertung: Was ist am dringendsten?
- Die Befunde nach Priorität (hoch, mittel, niedrig), jeweils mit Beobachtung und Bedeutung
- Maßnahmen, die Ihre Agentur oder Ihr Hoster umsetzen kann
- Was bereits gut gelöst ist
- Die Grenzen der Prüfung und offene Nachweise
Was der Check nicht ist
Eine ehrliche Prüfung, kein Freibrief:
- Prüfung von außen. Ohne Anmeldung und ohne Einblick in Quellcode oder Server.
- Keine Garantie. Ein unauffälliger Bericht heißt nicht „sicher“. Wir versprechen weder „hacksicher“ noch „Zero-Day-sicher“.
- Der Patchstand ist von außen oft nicht eindeutig. Hoster liefern Sicherheitskorrekturen häufig, ohne die Versionsnummer zu ändern. Wo ein Nachweis fehlt, benennen wir, was Ihr Hoster belegen muss, und stufen den Punkt als offen ein.
- Die Umsetzung liegt bei Ihnen. Änderungen am Server nehmen Ihr Hoster oder Ihre Agentur vor. Wir sagen, was zu tun ist.
Preis und Anfrage
Der Check kostet 349 € netto pro Website, als Festpreis. Darin enthalten sind die Prüfung im beschriebenen Umfang und der Bericht mit Prioritäten und Maßnahmen. Weitere Kosten entstehen für den Check nicht.
Stand: 23.10.2026. Der Website-Sicherheitscheck ist ein gemeinsames Angebot der Mangoblau GmbH und der cmd one GmbH, beide Oldenburg.